Директор по операциям встречает меня с распечаткой: команда из пятидесяти человек за два месяца с личными ИИ-ассистентами сэкономила, по его подсчётам, сорок часов в день. Он доволен, я доволен — и тут он добавляет: вчера менеджер отправил клиенту письмо с цифрой, которой нет ни в одном внутреннем документе. «Модель так посоветовала, я и отправил». Помощник сработал на отлично. Ответственный в решении не участвовал вообще.
Эта сцена — не анекдот, а нормальная стадия зрелости. Вопрос для руководителя уже не «внедрять или нет», а «как забрать тридцать процентов, не потеряв контроль». Отвечаю по порядку, с цифрами.
Почему помощник каждому — это реалистично
Десятки измерений за 2024–2026 годы дают устойчивую картину. Разработчики в 1Password с AI-инструментом стали быстрее на 20,9%, а расследование сложного production-инцидента у них сократилось с часов до минут. Бразильская Tecban после внедрения Copilot показала до 35% прироста продуктивности. Пять тысяч сотрудников KOHLER экономят от двух до пяти часов в неделю. Британское правительство прогнало Copilot через двадцать тысяч госслужащих: в среднем 26 минут в день, за год — до тринадцати рабочих дней на человека. 82% участников испытания заявили, что возвращаться к работе без помощника не хотят.
На отдельных задачах эффект ещё заметнее: консультанты в эксперименте BCG и Гарварда выполняли задания на 25% быстрее при качестве выше примерно на 40%, а поддержка в исследовании NBER закрывала на 14% больше обращений в час.
Честная оговорка, без неё статья нечестная. В опросе NBER почти шесть тысяч руководителей из США, Британии, Германии и Австралии — 89% — не увидели измеримого эффекта на уровне фирмы за три года. Это не противоречие, а диагноз: эффект живёт на уровне задачи и роли и умирает, если выдать лицензии всем и ждать чуда. Команды со структурированным обучением на реальных задачах получают в 2,3 раза больший прирост, чем команды, которым просто дали доступ. Тот же принцип, что я давно формулирую в статье про ИИ для работы, а не для демо: сначала задача и её цена, потом технология.
Риск, который приходит вместе с выигрышем
Самый недооценённый риск личного помощника — не утечка данных, хотя и она важна. Это automation bias: человек принимает решение модели как своё собственное, потому что «она же умная». Accenture фиксирует: 61% сотрудников теперь обращаются к ИИ раньше, чем к коллеге. Это удобно и одновременно означает, что между вопросом и ответом всё чаще нет ни одного живого мозга.
Дальше хуже. Контроль «человек в цикле» на практике деградирует в резиновую печать: сотрудник утопает в потоке ИИ-черновиков и просто жмёт «одобрить». По данным TechTarget, зрелой моделью управления ИИ-агентами обладают 21% организаций. Остальные имеют кнопку «ок» вместо контроля. Конкретные сценарии, где такой контроль ломается чаще всего — от пустых запросов до NDA в чат-боте, — разобраны в статье про ошибки сотрудников с ИИ.
Пока руководство думает, помощник уходит в тень: по данным BlackFog, 49% сотрудников используют ИИ-инструменты без одобрения работодателя, а британский NCSC называет цифру 71%. Teramind добавляет деталь: 67% корпоративной ИИ-активности идёт через личные аккаунты, и больше всего нарушают политики не рядовые сотрудники, а топ-менеджеры — 69% из них ставят скорость выше безопасности.
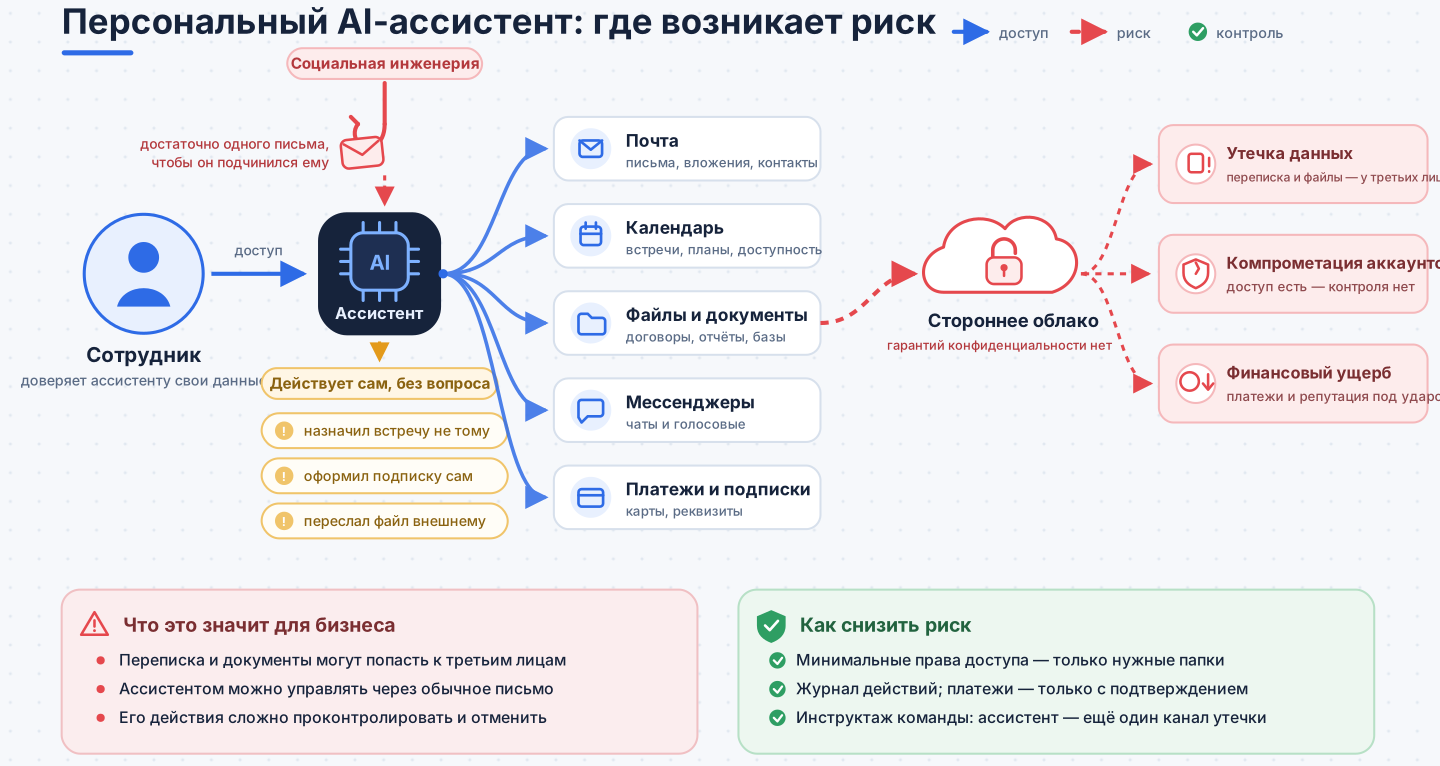
Запрет здесь не работает — мы все знаем, чем кончаются запреты на удобные инструменты. Работает пропорциональное управление. Но прежде чем отдавать ассистенту полномочия, стоит вспомнить, чем ИИ не является: не коллегой и не разумом — машиной для слов.
Четыре уровня автономии — и контроль под каждый
Классификация, которую Gartner рекомендует вместо единой политики на всех: одинаковые правила для всех агентов либо душат простые сценарии, либо недоконтролируют опасные.
- Advisory — помощник советует, решает человек. Черновики писем, резюме встреч, подбор источников. Контроль: культура проверки и обучение. Здесь риск минимален, ограничивать нечего.
- Human-in-the-loop — помощник готовит, человек правит и подтверждает. Письма клиентам, отчёты, расчёты. Это зона нашего инцидента из вступления. Контроль жёсткий: сверка первоисточника обязательна, «одобрить не глядя» — нарушение так же реальное, как уход в отпуск без заявления.
- Human-over-the-loop — агент действует, человек мониторит. Триаж тикетов, классификация обращений, первичная обработка заявок. Контроль: выборочный аудит 5–10% решений, логи, метрика ошибок по каждому сценарию.
- Автономные — узкий круг сценариев. Напоминания, планирование встреч, рутинные уведомления. Контроль: реестр сценариев, мониторинг, стоп-кран, откат.
Поверх уровней — инфраструктура: реестр ИИ-систем и сценариев использования, журналирование запросов и принятых решений, выборка данных в контур, в котором работает модель. И измерять нужно исходы, а не adoption: «быстрее ли закрываются обращения», а не «сколько людей залогинилось в этом месяце».
Отдельно про саму кнопку «одобрить». В моих проектах правило такое: сотрудник, утверждающий результат, обязан показать исходные данные, на которых он построен. Не «прочитал резюме» — а может воспроизвести, откуда взялась цифра. Это отличает живой контроль от церемонии.
Российский контур: право и суверенный ИИ
К рискам «решений без ответственного» в России добавляется правовой контур, и он делает суверенный ИИ не модным словом, а инженерной необходимостью. С 1 сентября 2026 года действует 243-ФЗ о поддержке технологий ИИ: маркировка ИИ-контента, риск-ориентированный подход, а с марта 2027-го — обязанности разработчиков больших моделей. Статья 16 152-ФЗ прямо говорит про решения, принимаемые исключительно автоматизированной обработкой персональных данных с юридическими последствиями: человек должен быть проинформирован и иметь право возразить.
Самое неприятное, что говорят юристы: главный риск — не ошибка модели, а невозможность после инцидента доказать, кто выбрал систему, какие данные были переданы и кто проверил результат. Доказательства управления ИИ создаются до инцидента: реестр, логи, процедуры проверки. Поэтому чувствительные данные — персоналка, финансы, клиентские базы — в личном помощнике работают в GigaChat, YandexGPT или self-hosted модели внутри контура. Подробности про 152-ФЗ и маскирование данных я уже разбирал на примере бухгалтерии в статье про ИИ в бухгалтерии.
Мы уже проходили этот путь наверху — статья про ИИ для генерального директора описывает помощника для одного рабочего стола. Логичное продолжение: тот же помощник, но для каждого сотрудника, с теми же правилами про данные и той же дисциплиной проверки.
Коротко
Личный ИИ-помощник — первое применение ИИ, где выигрыш измеряется часами, а не слайдами. Но эти часы покупаются не лицензиями, а дисциплиной: классифицировать сценарии по автономности, держать человека реально в цикле и логировать решения до того, как что-то пойдёт не так.
Компания, которая это внедрила, через месяц не представляет рабочее утро без брифинга, собранного помощником. Компания, которая просто купила лицензии, через месяц имеет лишнюю строчку в бюджете и прежнюю скорость. Если хотите проверить свои сценарии до первого инцидента — это как раз работа аудита ИИ-процессов.